Cómo usar una firma digital en tus correos electrónicos

El phishing es uno de los principales riesgos de seguridad para las empresas. En el comercio electrónico y en otros entornos profesionales, las firmas digitales ayudan a reforzar la confianza en la comunicación por correo electrónico. Con una firma digital, la persona destinataria puede comprobar si el contenido firmado se ha transmitido sin cambios y si se firmó con la clave privada asociada al certificado del remitente. El alcance de la identificación depende del certificado y de su validación; una firma válida no garantiza que el mensaje sea de confianza, y también un correo de phishing puede estar firmado.
Resumen
- Una firma digital permite detectar cambios en el contenido firmado, pero no los impide.
- Una firma válida no garantiza que el mensaje sea de confianza: también un correo de phishing puede estar firmado.
- El alcance de la identificación depende del certificado y de las comprobaciones realizadas.
- S/MIME utiliza certificados y una PKI; OpenPGP permite verificar las claves de forma descentralizada.
- Firmar no cifra el contenido. Outlook clásico y el nuevo Outlook tienen configuraciones diferentes.
¿Para qué sirve una firma digital en el correo electrónico?
Una firma digital en el correo electrónico permite comprobar que:
- el contenido del correo electrónico no se ha modificado (integridad) y
- el mensaje se ha firmado con la clave privada correspondiente a la clave pública del certificado (autenticidad). La vinculación con la dirección indicada depende de la validación del certificado.
Una firma digital en el correo electrónico es una protección criptográfica. Permite detectar cambios en el contenido firmado, pero no impide que se modifique ni garantiza la confianza en la persona remitente. Sin embargo, no impide que terceras personas lean el contenido. Si recibes un correo electrónico firmado, por ejemplo, en Outlook, puedes identificarlo fácilmente por el símbolo de firma que aparece junto al encabezado.
¿Qué incluye una firma digital para el correo y por qué es importante?
Una firma digital S/MIME para el correo electrónico se basa en un certificado digital y en un par de claves criptográficas. OpenPGP utiliza otro modelo de gestión y verificación de claves. La clave privada se utiliza para firmar el mensaje y debe permanecer bajo el control exclusivo de quien lo envía. La clave pública, en cambio, permite a quien recibe el correo verificar la firma. Para vincularla con una dirección o una identidad, también hay que validar el certificado y tener en cuenta qué datos verificó su emisor.
De este modo, la firma digital para el correo cumple dos funciones principales: permite comprobar la vinculación con la clave del firmante y detectar cambios en el contenido firmado. Esto resulta especialmente importante en el intercambio de correos electrónicos comerciales, ya que ayuda a detectar manipulaciones, datos de remitente falsificados o intentos de phishing.
Además, una firma digital para el correo puede tener relevancia legal en determinados contextos. Según el tipo de firma, el certificado utilizado y la normativa aplicable, puede servir como medio de prueba y ayudar a demostrar que un mensaje procede de una persona o entidad concreta.
- Escribir, traducir y reformular el correo electrónico perfecto más rápido con IA
- Máxima seguridad: protección total y cumplimiento normativo
- Sólo con IONOS: dominio propio incluido
¿En qué se diferencian la firma de correo electrónico, la firma electrónica, la firma digital para correo electrónico y el cifrado de correo electrónico?
La firma digital para correo electrónico no debe confundirse con la firma que puedes crear en un programa de correo y que se inserta al final de un mensaje. Esta firma de correo electrónico suele incluir datos de contacto, información de la empresa o avisos legales, pero no ofrece protección criptográfica.
En México, el Código de Comercio regula la firma electrónica en asuntos del orden comercial. Su artículo 89 define la firma electrónica como datos electrónicos utilizados para identificar al firmante e indicar que aprueba la información de un mensaje de datos. El artículo 89 bis establece que no pueden negarse efectos jurídicos a una información por el solo hecho de estar contenida en un mensaje de datos. El artículo 97 exige que la firma sea apropiada para la finalidad del mensaje y considera que una firma electrónica es avanzada o fiable cuando cumple, al menos, estos requisitos:
- Los datos de creación de la firma corresponden exclusivamente al firmante en el contexto en que se utilizan.
- Estos datos estaban bajo su control exclusivo al firmar.
- Puede detectarse cualquier alteración posterior de la firma.
- Puede detectarse cualquier alteración posterior de la información firmada del mensaje de datos.
Estas reglas pueden consultarse en el Código de Comercio.
Las firmas digitales para correo electrónico tienen una función técnica: permiten comprobar que el contenido firmado no se ha modificado y que el correo se ha firmado con una clave concreta. Una firma S/MIME ordinaria no constituye automáticamente una firma electrónica avanzada o fiable conforme al Código de Comercio. Su eficacia jurídica depende del proceso utilizado, de la finalidad del mensaje y del cumplimiento de los requisitos legales aplicables.
Las firmas digitales se utilizan a menudo junto con el cifrado de correo electrónico. Firmar digitalmente un correo significa añadir una firma criptográfica para confirmar su origen y detectar posibles manipulaciones. La firma permite detectar cambios no autorizados, pero no los impide y el mensaje sigue siendo legible. El cifrado de correos electrónicos va un paso más allá: protege el contenido para que solo la persona destinataria prevista pueda descifrarlo. Así, la comunicación también se mantiene confidencial durante la transmisión.
¿Cómo funcionan las firmas digitales de correo electrónico?
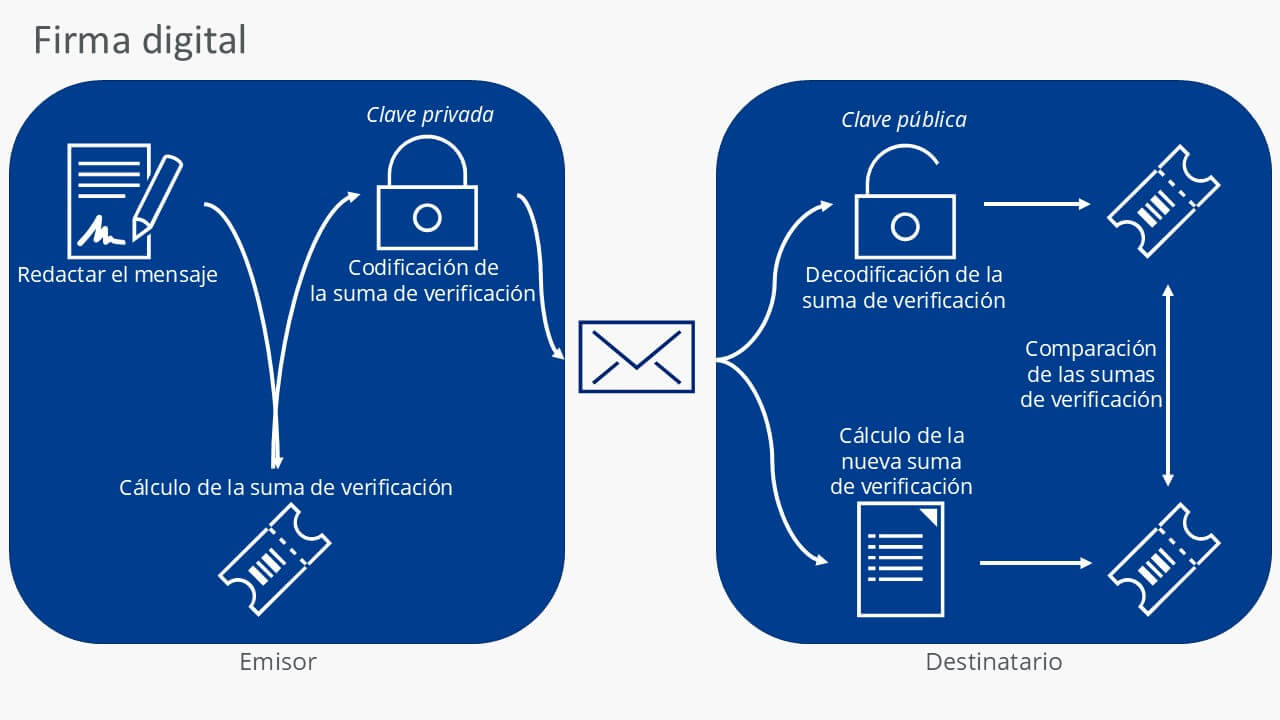
El funcionamiento de una firma digital para correo electrónico se basa en la criptografía asimétrica, también conocida como procedimiento de clave pública. Este sistema utiliza dos claves relacionadas entre sí: una clave privada y una clave pública. El proceso funciona, de forma simplificada, de la siguiente manera:
- Generación de un valor hash: el programa de correo genera un valor de verificación único, llamado hash, a partir del contenido del correo electrónico. Este valor representa el contenido del mensaje.
- Firma con la clave privada: el valor hash se firma criptográficamente con la clave privada de quien envía el mensaje. Esta clave debe mantenerse en secreto y actúa como base de la firma digital.
- Envío del correo firmado: la firma digital se envía junto con el mensaje del correo electrónico. El contenido sigue siendo legible y la firma permite detectar modificaciones del contenido firmado, pero no las impide.
- Puesta a disposición de la clave pública: la clave pública correspondiente suele enviarse como parte del certificado adjunto al correo firmado. También puede haberse intercambiado previamente o estar disponible en un directorio.
- Verificación de la firma al recibir el correo: el programa de correo de quien recibe el mensaje utiliza la clave pública para verificar la firma y calcula de nuevo el valor hash del contenido recibido.
- Comparación de los valores de verificación: si el nuevo valor hash coincide con el valor verificado a partir de la firma, se puede comprobar criptográficamente que el correo se firmó con la clave privada correspondiente y que el contenido firmado no se ha modificado durante el envío.
- Asignación de la identidad: para vincular la clave utilizada con una dirección, persona u organización, se comprueban el certificado, su cadena de confianza, su vigencia y su estado de revocación. El alcance de la identificación depende de los datos que verificó el emisor.
¿Cómo se verifica la identidad en una firma digital de correo electrónico?
En S/MIME, los certificados digitales vinculan una clave pública con una dirección de correo y, según el perfil, con datos de una persona u organización. Hoy en día, estos certificados se diferencian sobre todo por el alcance de la verificación realizada antes de su emisión.
Validación del buzón o del dominio
En esta forma de verificación se comprueba si la persona solicitante tiene acceso a una dirección de correo electrónico o a un dominio concretos. Entre los procedimientos habituales están la confirmación mediante un enlace enviado por correo electrónico, la creación de una entrada DNS o la colocación de un archivo en el servidor web del dominio.
Este tipo de certificados son adecuados sobre todo para casos de uso técnicos, como correos de sistema automatizados o comunicación interna. Sin embargo, no ofrecen una prueba sólida de la identidad de una persona física.
Identificación de la persona o empresa
El nivel de confianza es considerablemente mayor cuando se verifica la identidad antes de emitir el certificado. En este caso, se verifica la identidad de una persona, una empresa o un representante según los procedimientos del emisor, por ejemplo, mediante la revisión de un documento de identidad oficial, un procedimiento de identificación por video, un medio de identificación electrónica o la comparación con registros de organizaciones.
Los certificados con este tipo de verificación permiten asociar la firma de forma más clara a una persona concreta, a una empresa o a una dirección corporativa. Por eso son especialmente importantes en la correspondencia comercial y en comunicaciones con posible relevancia jurídica.
Las antiguas clasificaciones en clases de certificados, como las clases 1, 2 y 3, no deben confundirse con los perfiles técnicos actuales de S/MIME. Los requisitos del CA/Browser Forum distinguen certificados con validación del buzón, de la organización, de la persona o de la persona vinculada a una organización. Estos perfiles describen los datos comprobados y no determinan por sí solos que una firma sea avanzada o fiable conforme al Código de Comercio.
- Escribir, traducir y reformular el correo electrónico perfecto más rápido con IA
- Máxima seguridad: protección total y cumplimiento normativo
- Sólo con IONOS: dominio propio incluido
Certificados especiales: certificados gateway o de equipo
Los certificados descritos suelen utilizarse para verificar una única dirección de correo electrónico. Sin embargo, en las empresas no siempre resulta práctico dotar a cada dirección de correo individual de su propio certificado de firma digital. Por eso, también existen modelos alternativos:
- Certificados de equipo para buzones funcionales, como info@ o support@
- Certificados gateway o de dominio para el envío centralizado y automatizado
Las implementaciones modernas suelen utilizar soluciones de S/MIME alojado. En este modelo, la gestión de claves y los procesos de firma se controlan de forma centralizada. S/MIME alojado funciona como una capa en la que se administran distintos certificados y políticas de firma. La compatibilidad depende del cliente de correo, del proveedor y de la configuración utilizada, aunque los programas de correo actuales suelen admitir S/MIME y permiten usar firmas digitales en los correos electrónicos.
¿Qué estándares técnicos existen para la firma digital de correos electrónicos?
Para utilizar firmas digitales, primero debes configurar tu cliente de correo de forma adecuada. Una vez hecho, los procesos de firma y verificación se ejecutan automáticamente en segundo plano.
Si quieres añadir una firma digital para el correo, puedes recurrir principalmente a dos estándares: S/MIME u OpenPGP. Ambos definen el procedimiento técnico para crear, transmitir y verificar firmas digitales en correos electrónicos. Funcionan con el mismo principio básico de criptografía asimétrica, pero se diferencian en la forma de confirmar identidades y organizar las claves.
- S/MIME utiliza certificados X.509 y una infraestructura centralizada de certificados basada en autoridades de certificación. Esto facilita su uso en empresas con muchos usuarios y responsabilidades claramente definidas. La versión S/MIME 4.0 está especificada en RFC 8551.
- OpenPGP define un procedimiento con gestión descentralizada de claves, en el que los usuarios generan e intercambian sus propias claves. En este caso, la confianza no depende de una autoridad central, sino de la verificación directa de las claves. La especificación actual del estándar es RFC 9580.
La configuración inicial, la convivencia de distintos estándares, la compatibilidad entre clientes de correo y, en algunos casos, los costos de certificados o soluciones gestionadas son algunas de las razones por las que los correos electrónicos firmados digitalmente todavía no se usan de forma generalizada.
Soluciones de seguridad complementarias a las firmas digitales de correo electrónico
Las firmas digitales protegen la integridad y autenticidad de mensajes individuales. En la práctica, pueden complementarse con otros mecanismos de seguridad para detectar mejor ataques modernos, como el phishing asistido por IA o el Business Email Compromise (BEC). Este último consiste en un fraude por correo corporativo basado en la suplantación de identidades de confianza. En una arquitectura de seguridad integral, las soluciones basadas en inteligencia artificial pueden reforzar la firma digital para el correo al analizar el contexto de los mensajes y detectar señales de riesgo adicionales.
IA: análisis contextual como complemento
La inteligencia artificial ha cambiado de forma notable los ataques basados en correo electrónico. Hoy en día, muchos correos de phishing están bien redactados, se adaptan al contexto y pueden personalizarse para una empresa o una persona concreta. Esto hace que las señales clásicas de aviso, como la mala gramática o las expresiones poco naturales, pierdan importancia.
Para detectar mejor los ataques como el phishing asistido por IA, muchas empresas utilizan herramientas de seguridad basadas en inteligencia artificial. Estas soluciones evalúan riesgos, analizan patrones de comunicación y examinan los mensajes entrantes en busca de señales sospechosas:
- Microsoft Defender para Office 365: ayuda a detectar phishing, suplantaciones de identidad y ataques BEC mediante análisis automatizado y aprendizaje automático
- Funciones de seguridad de Google Workspace: modelos de aprendizaje automático para reconocer patrones sospechosos en la comunicación por correo electrónico
- Proofpoint y Mimecast: gateways de seguridad de correo electrónico con detección de amenazas, análisis de comportamiento y protección frente a ataques dirigidos
Estas herramientas basadas en IA no generan por sí mismas una firma digital para correo electrónico. Que una solución compruebe firmas S/MIME y utilice su resultado en el análisis de riesgo depende del producto y de su configuración; no debe darse por hecho para las herramientas citadas. Las firmas digitales permiten verificar la integridad del contenido firmado y su vinculación con una clave, mientras que los sistemas de IA ayudan a evaluar el mensaje en un contexto de seguridad más amplio.
Soluciones basadas en blockchain
Las tecnologías de blockchain también se debaten en el contexto de las identidades digitales. Conceptos como los identificadores descentralizados (DID) y las credenciales verificables, o Verifiable Credentials, buscan demostrar identidades sin depender por completo de autoridades de certificación centrales.
En el correo electrónico, sin embargo, estos enfoques todavía no tienen un uso práctico generalizado. Estándares como S/MIME u OpenPGP no están diseñados para infraestructuras blockchain, y los clientes de correo habituales no ofrecen integraciones ampliamente establecidas para este tipo de modelos.
Aunque la blockchain no puede sustituir directamente a las firmas digitales de correo electrónico, podría complementar los modelos de identidad y confianza en el futuro. Algunos posibles puntos de aplicación son:
- Prueba de información de identidad fuera de la propia firma de correo electrónico, por ejemplo mediante identificadores descentralizados (DID) o credenciales verificables
- Registro difícil de manipular de asignaciones de identidad o de eventos relacionados con certificados, como emisión o revocación
- Complemento de los certificados clásicos con metadatos adicionales protegidos frente a falsificaciones
Estos enfoques todavía tienen un papel limitado en la práctica. Para el tráfico de correo electrónico, la referencia técnica sigue siendo clara: S/MIME utiliza certificados X.509 y una infraestructura de clave pública (PKI), mientras que OpenPGP permite gestionar y verificar las claves de forma descentralizada, sin exigir la misma PKI de autoridades de certificación. En el futuro, la blockchain podría actuar como una capa externa de confianza, pero no como sustituto directo de S/MIME u OpenPGP.
Biometría: autenticación en lugar de firma
Los métodos biométricos, como la huella dactilar o el reconocimiento facial, no sustituyen a las firmas digitales, pero pueden reforzar su uso. Su función no consiste en crear la firma criptográfica, sino en proteger el acceso al proceso de firma.
En la práctica, la biometría puede utilizarse en dos momentos:
- Protección del acceso a la clave privada: la clave privada se almacena en un entorno protegido, por ejemplo, en un módulo de seguridad hardware, un dispositivo seguro o un servicio de gestión de claves. Antes de utilizarla, el sistema puede exigir una autenticación biométrica, como la huella dactilar o el reconocimiento facial. Solo tras una verificación correcta se autoriza el proceso de firma.
- Protección de la verificación de identidad antes de emitir el certificado: los métodos biométricos también pueden utilizarse antes de crear la firma digital para el correo, por ejemplo, durante la emisión del certificado. En estos procesos ayudan a comprobar la identidad de la persona solicitante, realizar controles de prueba de vida (liveness checks) y reducir el riesgo de fraude de identidad.
Cómo firmar un correo electrónico con firma digital en Microsoft Outlook
En esta sección encontrarás una introducción a la configuración y activación de una firma digital para el correo en Microsoft Outlook para Windows. La configuración en el Outlook clásico es diferente de la configuración en el nuevo Outlook. Por eso, antes de empezar conviene comprobar qué versión de Outlook utilizas.
Configuración en el Outlook clásico
Paso 1: obtener e instalar el certificado digital
Los certificados S/MIME los emiten distintos proveedores, ya sea con una simple validación del buzón de correo o con una verificación de identidad adicional. Tras la emisión, normalmente recibes el certificado como un archivo, por ejemplo, .p12 o .pfx. Al abrirlo, puedes instalarlo en el sistema operativo y guardarlo en el almacén de certificados personales. Después, Outlook puede acceder a ese certificado.
Paso 2: activar el certificado en Outlook
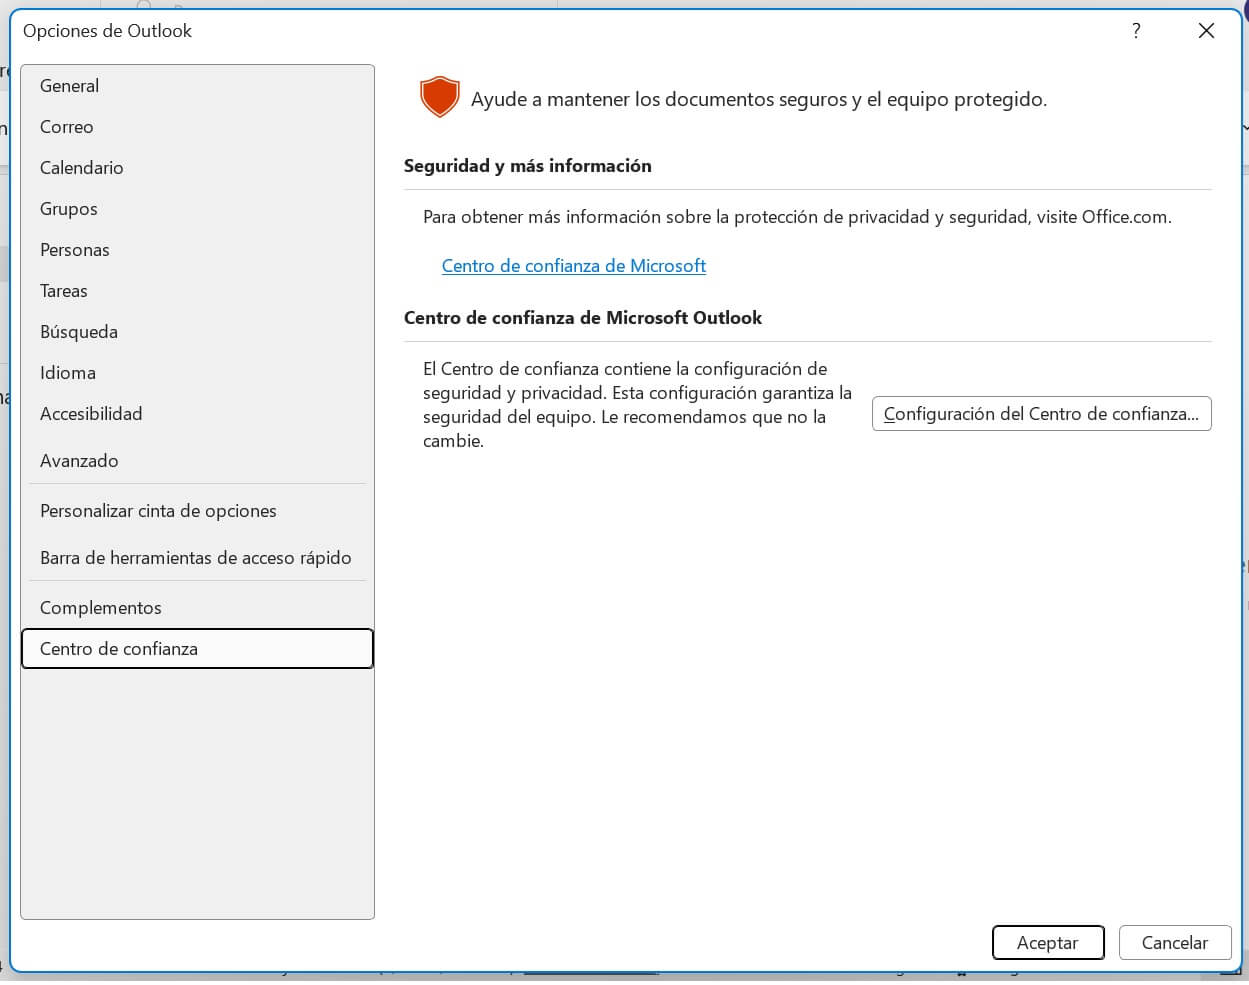
- Abre Outlook, haz clic en Archivo y luego en Opciones, y finalmente selecciona Centro de confianza.
- Haz clic en Configuración del Centro de confianza y, a continuación, selecciona Seguridad del correo electrónico.
- En Correo electrónico cifrado, haz clic en Configuración. Si necesitas seleccionar otro certificado, elige uno válido para firma digital junto a Certificado de firma.
Paso 3: redactar y enviar un correo electrónico firmado
Al redactar un nuevo correo electrónico, puedes activar de forma específica la firma digital para el correo. Para ello, en la ventana del mensaje selecciona Opciones y haz clic en Firmar este mensaje. Outlook genera automáticamente la firma digital al enviarlo. El contenido del correo sigue siendo legible, pero queda protegido criptográficamente frente a modificaciones no detectadas.
Quienes reciban el mensaje verán en Outlook un icono o aviso que indica que el correo electrónico está firmado digitalmente. Al hacer clic en el icono de la firma, pueden consultar detalles como la validez de la firma, el certificado utilizado y la entidad de certificación correspondiente.
Configuración en el nuevo Outlook
Paso 1: obtener el certificado digital
Los certificados S/MIME los emiten distintos proveedores, ya sea con una simple validación del buzón de correo o con una verificación de identidad adicional. Tras la emisión, normalmente recibes el certificado como archivo, por ejemplo, .p12 o .pfx. Para el nuevo Outlook para Windows, ten preparado el archivo con el ID digital y la contraseña utilizada al exportarlo; se importa directamente en la configuración de S/MIME de Outlook.
Paso 2: activar el certificado en Outlook
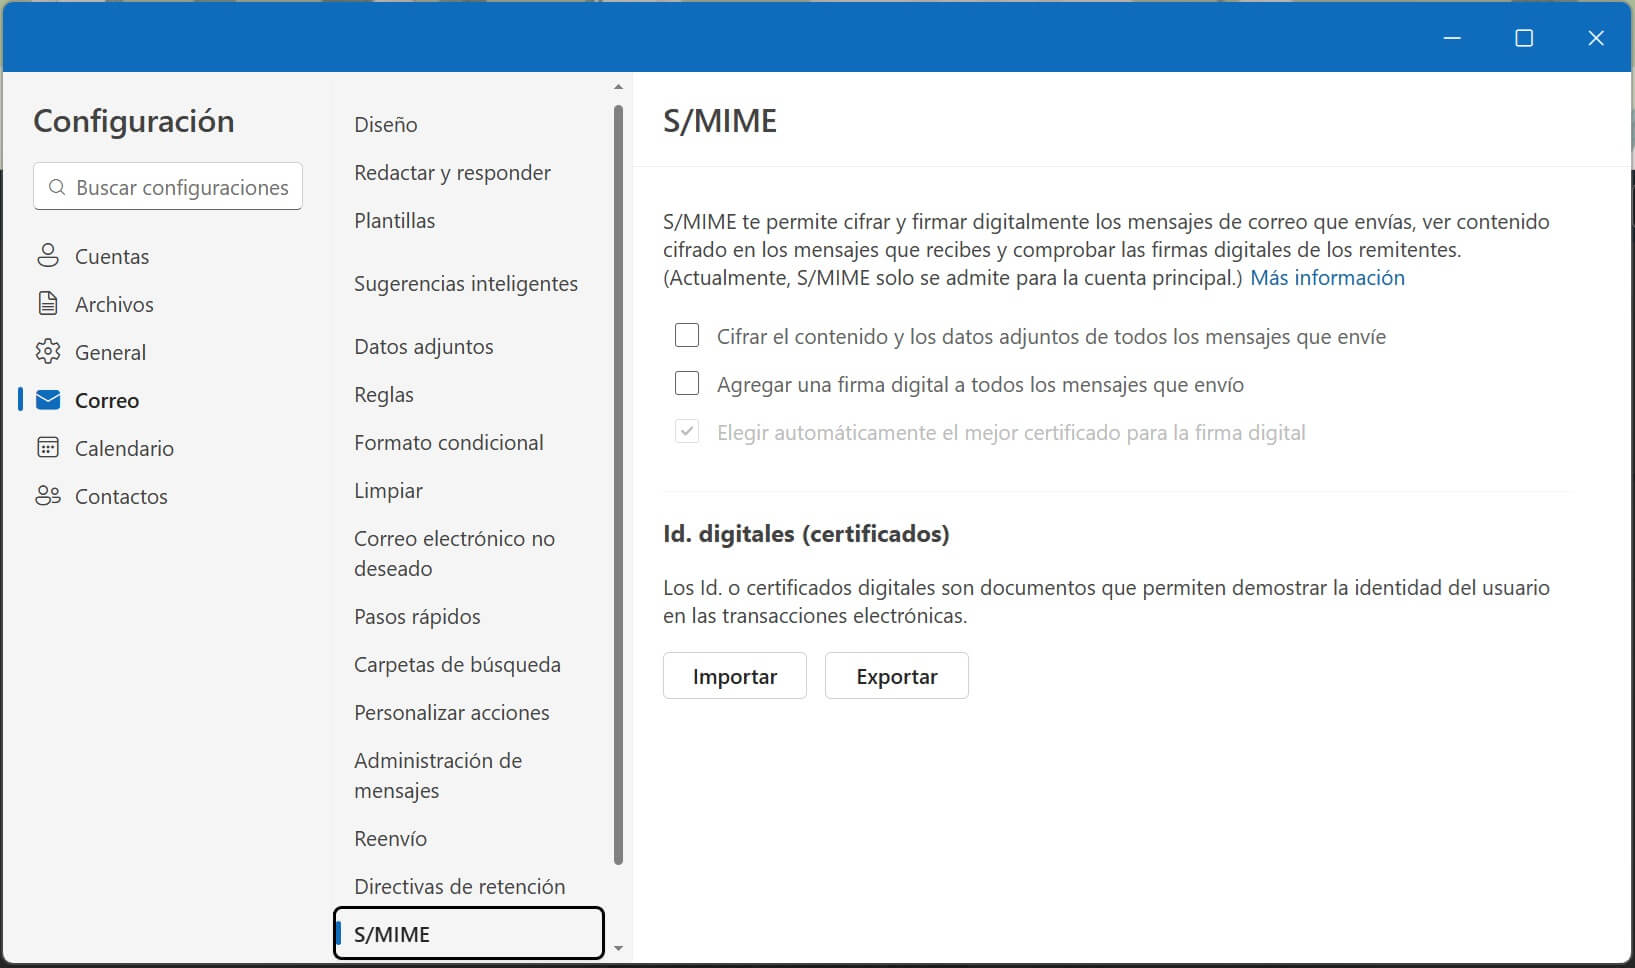
- En Outlook, abre Configuración > Correo > S/MIME.
- En Id. digitales (certificados), haz clic en Importar y luego en Examinar para seleccionar el archivo del ID digital.
- Introduce la contraseña utilizada al exportar el certificado a ese archivo y completa la importación.
Paso 3: redactar y enviar un correo electrónico firmado
Al redactar un nuevo correo electrónico, puedes activar la firma digital para ese mensaje. En la cinta de opciones, selecciona Opciones > Más opciones > Firmar digitalmente este mensaje. Outlook añadirá automáticamente la firma digital cuando envíes el mensaje.
El contenido del correo electrónico sigue siendo legible, pero la firma permite detectar si se ha modificado después de firmarlo.
- Edición intuitiva mediante arrastrar y soltar
- Generación de texto con tecnología de IA
- Múltiples plantillas para elegir