Conexiones de red seguras con IPsec

Los paquetes IP, la unidad fundamental de la transferencia de datos en Internet, están compuestos por dos partes: la carga útil (voz, texto, imágenes) y los datos de cabecera que contienen las direcciones del emisor y el receptor. El problema central: IP por sí mismo no ofrece confidencialidad ni autenticación en la capa de red, independientemente del cifrado a nivel de aplicación que ya pueda llevar la carga útil. Sin mecanismos adicionales, los paquetes pueden ser leídos o manipulados en tránsito, dejando tres propiedades de seguridad sin protección: confidencialidad, integridad y autenticación (los servicios de seguridad definidos en la arquitectura IPsec, RFC 4301).
IPsec (Internet Protocol Security) fue desarrollado para cerrar esta brecha. El conjunto de protocolos opera en la capa de red y protege las comunicaciones IP de forma independiente de la aplicación utilizada, razón por la cual sigue siendo la columna vertebral de la mayoría de las conexiones VPN de sitio a sitio en la actualidad.
¿Qué es IPsec?
IPsec es un conjunto de protocolos estandarizado por el Grupo de Trabajo de Ingeniería de Internet (IETF). Las primeras especificaciones de IPsec (a partir del RFC 1825, 1995) abordaron tanto IPv4 como IPv6. La distinción clave hoy en día es que la compatibilidad con IPsec es obligatoria para IPv6 (RFC 6434) y opcional para IPv4, donde se implementa como complemento. En la práctica, IPsec se utiliza ampliamente en ambas versiones del protocolo. El conjunto se divide en tres grupos funcionales:
- Protocolos de transferencia: Authentication Header (AH, RFC 4302), Encapsulating Security Payload (ESP, RFC 4303)
- Gestión de claves: Internet Key Exchange v2 (IKEv2, RFC 7296); ISAKMP (RFC 2408, ahora Histórico) es un predecesor heredado utilizado con IKEv1
- Bases de datos: Security Association Database (SAD), Security Policy Database (SPD) – definidas en la arquitectura IPsec RFC 4301
Componentes del conjunto de protocolos
Los dos protocolos de transferencia principales difieren significativamente en lo que protegen y cómo:
ESP (Encapsulating Security Payload) es el estándar para todos los despliegues modernos de IPsec. Proporciona cifrado, autenticación y protección de integridad en una sola cabecera. Cuando se utiliza con un cifrado AEAD como AES-GCM, ESP gestiona el cifrado y la autenticación en un solo paso – no se necesita un cálculo HMAC separado.
AH (Authentication Header) proporciona integridad y autenticación de origen únicamente – pero sin cifrado. Más importante aún, AH autentica el paquete completo incluyendo la cabecera IP exterior, lo que lo hace incompatible con NAT – un problema en prácticamente cualquier red moderna. ESP con autenticación logra una protección equivalente y funciona a través de NAT. Las directrices actuales del BSI (TR-02102-3) y NIST recomiendan ESP exclusivamente; AH se considera efectivamente obsoleto.
ESP protege los datos mediante cuatro mecanismos:
- Confidencialidad – el contenido de la carga útil está cifrado
- Integridad – cualquier manipulación en tránsito es detectada
- Autenticación de origen – confirma que el paquete proviene del par esperado
- Protección contra repetición – cada paquete lleva un número de secuencia monótonamente creciente; el receptor mantiene una ventana anti-repetición y rechaza cualquier paquete cuyo número quede fuera de la ventana o ya haya sido procesado
SAD y SPD
La Security Policy Database (SPD) define qué tráfico debe protegerse y con qué protocolo. La Security Association Database (SAD) contiene los parámetros de sesión activos negociados por IKEv2: para cada SA, el SAD almacena el Security Parameter Index (SPI), los algoritmos seleccionados y el material de clave asociado. Cada SA es unidireccional – una única conexión protegida requiere por tanto dos SA, una por dirección, cada una con su propio SPI y claves.
IKEv1 vs. IKEv2
IKEv2, estandarizado en RFC 7296 (2014), es el estándar actual de gestión de claves para IPsec. IKEv1 (RFC 2409, 1998) está obsoleto y no debe utilizarse en nuevos despliegues – tiene debilidades criptográficas conocidas, un proceso de negociación complejo y carece de funciones estándar en las implementaciones modernas. Si su gateway VPN sigue usando IKEv1 por defecto, actualice la configuración.
IKEv2 rediseñó el proceso de negociación desde cero y añade varias capacidades críticas respecto a IKEv1:
- Negociación más simple: siempre 4 mensajes (el Modo Principal de IKEv1 requería 6–9)
- Traversal NAT integrado: encapsulamiento automático de ESP en UDP en el puerto 4500 cuando se detecta NAT
- MOBIKE (RFC 4555): permite que un túnel sobreviva a un cambio de dirección IP sin renegociar – esencial para dispositivos que cambian entre redes Wi-Fi y redes móviles
- Autenticación EAP: compatibilidad nativa con certificados, claves precompartidas y EAP
- Dead Peer Detection: integrado mediante intercambios INFORMATIONAL (IKEv1 requería una extensión separada)
- Perfect Forward Secrecy: configurable por SA secundaria – garantiza que las sesiones pasadas no puedan descifrarse aunque una clave a largo plazo se vea comprometida posteriormente
- NUEVO: Escale con flexibilidad gracias a la clonación de VM, balanceo de carga, nuevas opciones de almacenamiento y mucho más
- Tráfico ilimitado, disponibilidad superior al 99.99 %
- Soporte experto 24/7 con asesor personal
Los dos modos de IPsec: túnel y transporte
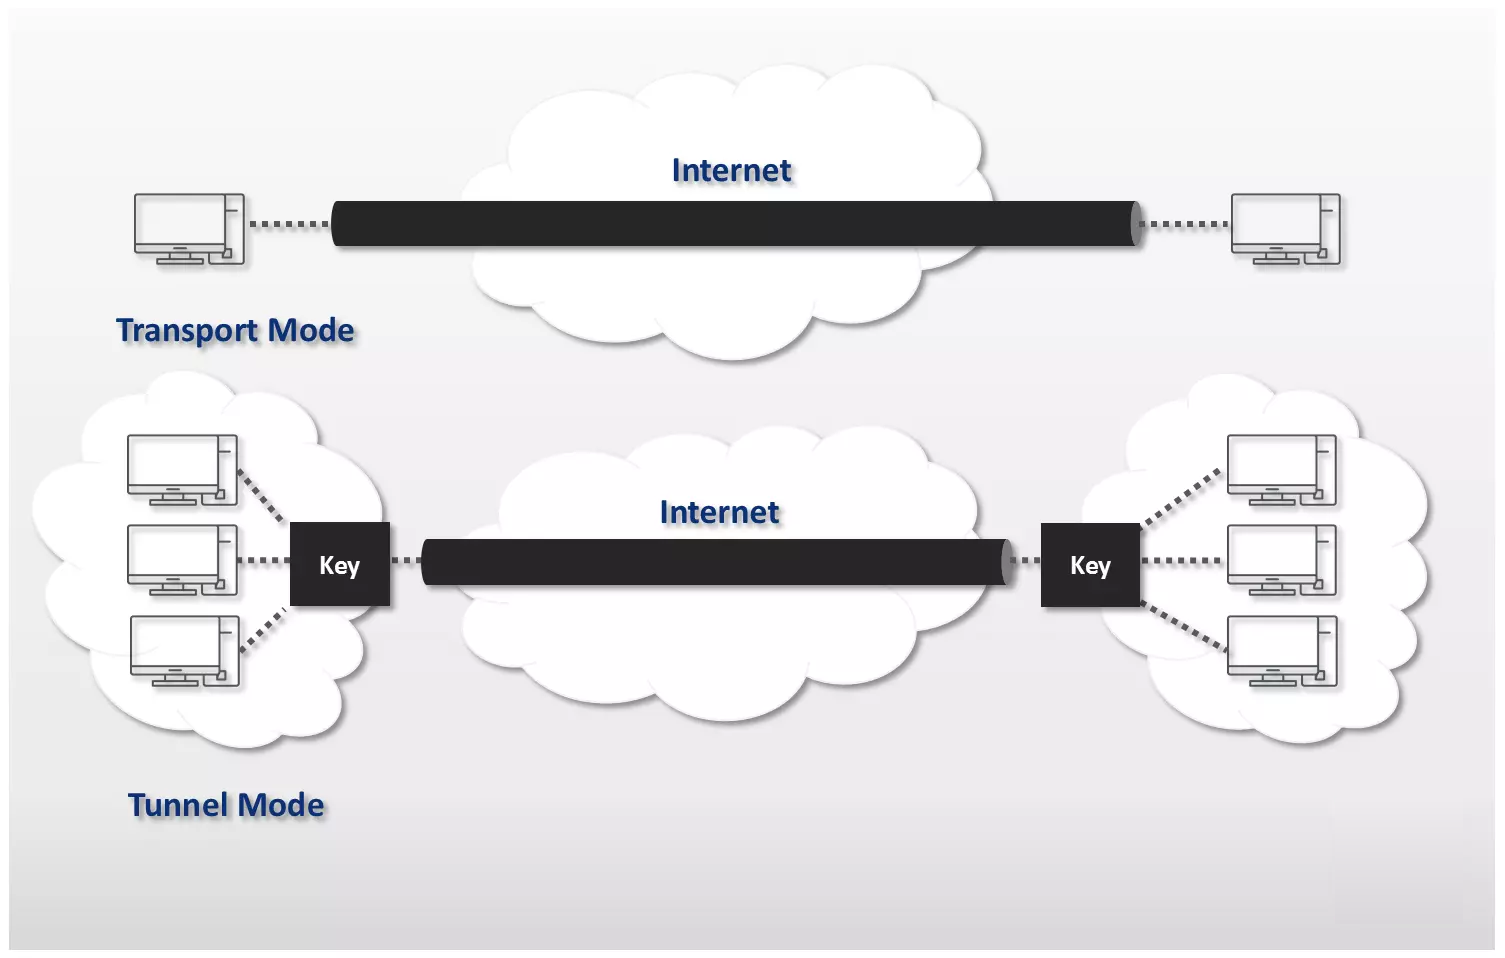
Existen dos modos de transferencia para establecer conexiones seguras con IPsec: el modo transporte, en el que los dos puntos finales están conectados directamente, y el modo túnel, en donde se crea una conexión entre dos redes IP.
Modo transporte
En el modo transporte, IPsec inserta sus cabeceras entre la cabecera IP existente y la carga útil. La cabecera IP original – incluyendo las direcciones de origen y destino – permanece visible. Solo la carga útil está protegida. Este modo es eficiente y rápido, pero no oculta los puntos finales que se comunican. Los puntos finales criptográficos y comunicativos son idénticos.
Uso típico: conexiones de host a host, tráfico de gestión de red y como túnel interno en configuraciones L2TP/IPsec para clientes de acceso remoto.
Modo túnel
En el modo túnel, el paquete IP original completo se encapsula dentro de un nuevo paquete con una nueva cabecera IP exterior. Tanto la carga útil como la cabecera original (con las direcciones reales de origen y destino) quedan ocultas dentro de la carga útil ESP cifrada – solo las direcciones del gateway son visibles en tránsito.
Uso típico: VPN de sitio a sitio (gateway a gateway) y clientes VPN itinerantes donde debe ocultarse la identidad del punto final. Cuando IKEv2 detecta NAT durante su negociación, encapsula automáticamente ESP dentro de UDP en el puerto 4500, permitiendo que los túneles IPsec atraviesen routers y firewalls que de otro modo descartarían los paquetes ESP en bruto (protocolo IP 50).
Algoritmos de cifrado y recomendaciones de seguridad
Elegir los algoritmos correctos es tan importante como implementar IPsec correctamente. Lo siguiente está alineado con la Directriz Técnica BSI TR-02102-3 (2024) y las recomendaciones actuales del NIST.
Cifrado (ESP):
- AES-256-GCM – Recomendado. Cifrado autenticado (AEAD) – no se necesita HMAC separado. Acelerado por hardware mediante AES-NI en CPUs modernas.
- AES-128-GCM – Aceptable para la mayoría de los despliegues.
- AES-256-CBC – Aceptable si se combina con HMAC-SHA-256 o SHA-384. Evitar sin autenticación separada.
- 3DES / DES – No utilizar. Obsoleto según NIST (2023). Vulnerable al ataque Sweet32 (3DES) o trivialmente rompible (DES).
Integridad / Autenticación (para cifrados no AEAD):
- HMAC-SHA-256 – Recomendación mínima.
- HMAC-SHA-384 / SHA-512 – Preferido para entornos de alta seguridad.
- HMAC-MD5 / HMAC-SHA-1 – No utilizar.
Intercambio de claves – grupos Diffie-Hellman de IKEv2:
- Grupo 19 (P-256 / ECDH) – Predeterminado recomendado.
- Grupo 20 / 21 (P-384 / P-521) – Mayor margen de seguridad para despliegues sensibles.
- Grupo 14 (MODP de 2048 bits) – Mínimo aceptable; solo para compatibilidad con sistemas heredados.
- Grupos 1, 2, 5 (768–1536 bits) – No utilizar. Considerados comprometidos.
De cara al futuro: criptografía poscuántica
Las computadoras cuánticas capaces de romper el intercambio de claves asimétrico actual aún no están operativas, pero el IETF ya está preparando la transición. El RFC 9370 (2023) define múltiples intercambios de claves en IKEv2, habilitando el acuerdo de claves híbrido clásico/poscuántico. El NIST finalizó sus primeros estándares de algoritmos poscuánticos en 2024 (FIPS 203, 204, 205). Los despliegues de alta seguridad y ciclo de vida prolongado deben monitorear las directrices de BSI y NIST sobre los plazos de migración.
IPsec: ventajas y desventajas
Al implementar VPN – el área de aplicación más común de este conjunto de protocolos – IPsec opera de forma independiente de cualquier aplicación a nivel de red. Una vez establecida la conexión, pueden transmitirse diferentes formas de datos (correo electrónico, transferencia de archivos, telefonía IP) sin herramientas específicas de aplicación. Escala a miles de túneles simultáneos, cuenta con soporte nativo en los principales sistemas operativos y se beneficia de la aceleración por hardware generalizada (AES-NI).
Las contrapartidas: IPsec es complejo de configurar correctamente y una mala configuración es un riesgo real. Su gran base de código es difícil de auditar completamente. Los dispositivos que siguen utilizando IKEv1 o cifrados débiles habilitados por defecto requieren un endurecimiento manual.
Comparación con alternativas modernas:
- IPsec / IKEv2 (capa de red): ideal para VPN de sitio a sitio, entornos empresariales y clientes móviles – maduro, escala bien, configuración compleja.
- SSL / TLS VPN (capa de aplicación): ideal para acceso remoto y escenarios basados en navegador sin cliente – mayor facilidad de traversal de firewall, tunelado por aplicación.
- WireGuard (capa de red): una alternativa moderna integrada en el kernel de Linux desde la versión 5.6 (2020). Su base de código mínima (~4.000 líneas) lo hace significativamente más fácil de auditar y supera consistentemente a IPsec en benchmarks en hardware limitado. WireGuard utiliza un conjunto de cifrado moderno y fijo (ChaCha20-Poly1305, Curve25519) y vale la pena evaluarlo para nuevos despliegues en Linux. Carece del conjunto de funciones empresariales y la interoperabilidad con proveedores que ofrece IPsec.
Casos de uso
VPN de sitio a sitio: El despliegue más común de IPsec. Dos gateways de red establecen un túnel permanente en modo túnel, cifrando todo el tráfico entre dos redes de oficina o centros de datos. IKEv2 gestiona el intercambio de claves y la renovación; ESP con AES-256-GCM cifra la carga útil. Dead Peer Detection restablece automáticamente el túnel si un par queda inaccesible.
Acceso remoto (road warrior): IKEv2/IPsec combinado con autenticación EAP permite a usuarios individuales conectarse de forma segura desde laptops y dispositivos móviles. MOBIKE garantiza que el túnel persista cuando cambia la dirección IP del dispositivo – por ejemplo, al cambiar de una red Wi-Fi de hotel a una conexión móvil. Windows, macOS, iOS y Android incluyen un cliente IKEv2 nativo, sin necesidad de instalar software de terceros.
De host a host (modo transporte): Utilizado para proteger el tráfico entre servidores específicos – replicación de bases de datos, sincronización entre centros de datos o comunicación del plano de gestión – sin enrutarlo a través de un gateway. El modo transporte añade una sobrecarga mínima pero requiere configuración de políticas IPsec en ambos puntos finales.